Phishing: Como Reconhecer e Evitar Burlas Online
Recebeu um email a pedir o pagamento de uma fatura em atraso? Uma mensagem de texto a avisar que uma encomenda não foi entregue? Uma chamada de um “técnico do banco” a pedir um código? Estes são alguns dos métodos mais usados pelos burlões para roubar dinheiro, dados e acessos a empresas. Este guia explica, em linguagem simples, como funcionam estas burlas, como reconhecê-las, como proteger a sua empresa e o que fazer se alguém já tiver caído na armadilha.
Índice deste artigo
O que é o phishing?
O phishing é uma burla em que alguém se faz passar por uma entidade de confiança, como um banco, um fornecedor, uma empresa de envios ou um serviço online, para levar a vítima a fazer algo que não deveria: clicar numa ligação, abrir um ficheiro, partilhar uma palavra-passe ou transferir dinheiro.
O nome vem da palavra inglesa fishing (pescar). Os burlões “lançam a isca” a muitas pessoas ao mesmo tempo e esperam que alguém morda. Por isso, quase sempre, as mensagens são genéricas, urgentes e dirigidas a grandes quantidades de destinatários.
Porque é que as pequenas empresas são alvo?
As microempresas e as PME são alvos preferenciais por várias razões:
- Menos recursos de segurança: muitas vezes não têm um departamento de informática dedicado.
- Movimento financeiro constante: pagamentos a fornecedores, faturas e transferências são rotineiros, o que facilita a confusão.
- Equipas pequenas: quem gere a faturação pode também tratar da receção de emails e dos pagamentos.
- Pressa: numa empresa pequena, uma mensagem com ar urgente é mais difícil de questionar.
Tipos de burlas mais comuns
A tabela seguinte resume os tipos de burla mais frequentes e o sinal de alerta principal de cada um. Os exemplos das secções seguintes descrevem como cada uma se apresenta.
| Tipo de burla | Como se apresenta | Sinal de alerta principal |
|---|---|---|
| Phishing por email | Mensagem que imita um fornecedor, banco ou serviço | Remetente estranho e pressão para agir depressa |
| Smishing | SMS ou WhatsApp com uma ligação | Encomendas, portagens ou multas inesperadas |
| Vishing | Chamada de falso banco ou falso técnico | Pedido de códigos, palavras-passe ou acesso remoto |
| Sites falsos | Página que copia um serviço real | Endereço com letras trocadas ou extensões estranhas |
| Fraude do IBAN | Pedido de alteração de dados bancários de um fornecedor | Mudança de IBAN sem confirmação prévia |
| Falsos avisos de renovação | Aviso de expiração de domínio ou alojamento com pedido de pagamento | Pagamento pedido fora do canal oficial |
Exemplos de burlas e como funcionam
Os exemplos seguintes descrevem o padrão geral destas burlas. Não reproduzem mensagens concretas, mas mostram o que procurar em cada caso.
1. Emails falsos
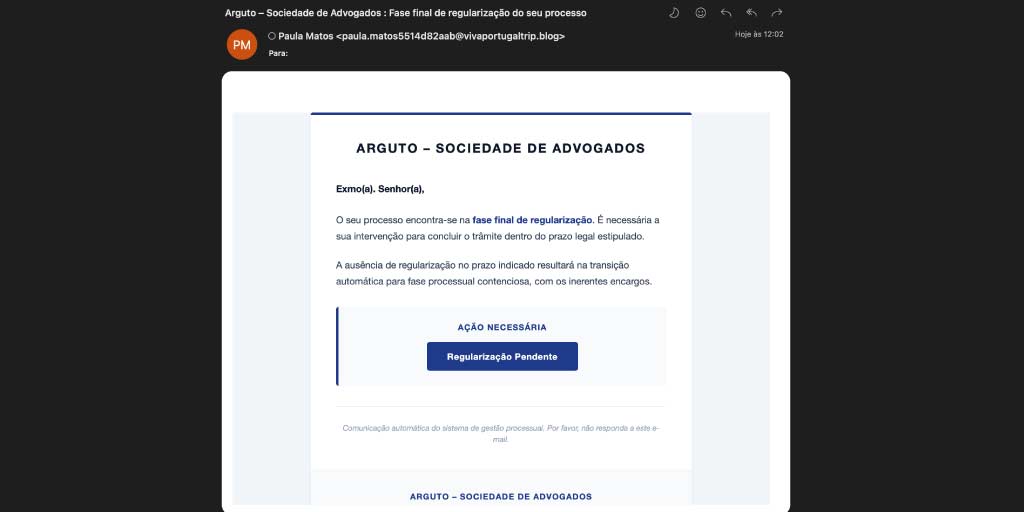
Como funciona: chega um email que parece vir de um fornecedor, de um banco ou de uma entidade pública. Costuma mencionar uma fatura, uma encomenda, uma conta bloqueada ou uma notificação de segurança. Tem um botão ou uma ligação para “resolver” a situação.
O que procurar:
- O endereço do remetente não corresponde ao domínio oficial da entidade (por exemplo, letras a mais ou um domínio diferente).
- A mensagem é genérica, sem o seu nome ou com uma saudação vaga.
- Há pressão para agir “nas próximas horas” ou para evitar consequências graves.
- Erros de ortografia ou de formatação, embora cada vez sejam menos comuns.
2. SMS e WhatsApp falsos (smishing)
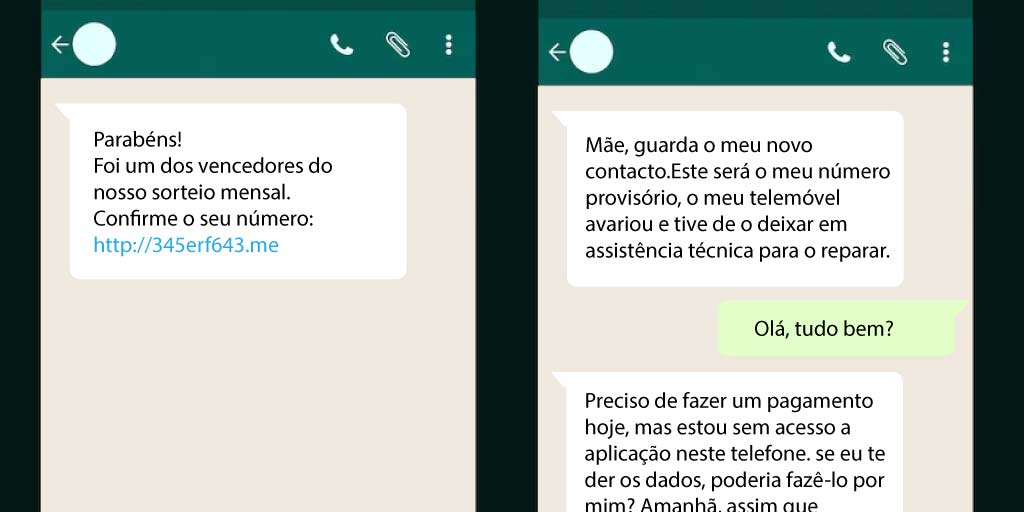
Como funciona: chega uma mensagem curta com um aviso de encomenda retida, portagens em dívida, multa de trânsito ou “atualização obrigatória” de uma aplicação. A mensagem leva a uma ligação que pede dados pessoais ou de pagamento.
O que procurar:
- Mensagens sobre encomendas, taxas ou multas que não esperava.
- Ligações encurtadas ou com endereços estranhos.
- Pedidos de pagamento de pequenas quantias para “desbloquear” algo.
- Mensagens de números desconhecidos a pedir ações urgentes.
3. Chamadas falsas (vishing)
Como funciona: recebe-se uma chamada de alguém que diz trabalhar no banco, numa operadora, no suporte informático ou numa entidade pública. Pode indicar um problema na conta, uma tentativa de acesso suspeita ou a necessidade de “verificar” a identidade.
O que procurar:
- Pedidos de códigos de confirmação, palavras-passe ou dados do cartão.
- Pedidos para instalar programas de acesso remoto no computador.
- Pressão para não desligar nem falar com outra pessoa.
- Números que aparentam ser oficiais, mas que podem ser falsificados.
Atenção: nenhum banco ou entidade legítima pede, por telefone, o código recebido por SMS ou a palavra-passe de acesso. Se tiver dúvidas, desligue e ligue para o número indicado no cartão do banco ou no site oficial.
4. Sites falsos
Como funciona: a ligação leva a uma página que copia o aspeto de um serviço conhecido, como uma página de login de email, de uma loja online ou de um banco. Quando introduz os dados, estes ficam nas mãos dos burlões.
O que procurar:
- O endereço (URL) tem letras trocadas, palavras extra ou uma extensão pouco habitual.
- A página não tem o cadeado de ligação segura, embora este sinal, por si só, não garanta que o site é legítimo.
- Pedidos de dados que o serviço real nunca pediria.
5. Fraude do IBAN e faturas
Como funciona: um email aparenta vir de um fornecedor habitual e pede a alteração do IBAN para os próximos pagamentos. Em alguns casos, a comunicação chega a parecer uma continuação de uma conversa real. O pagamento seguinte acaba numa conta do burlão.
O que procurar:
- Pedidos de alteração de IBAN sem confirmação por outro canal.
- Faturas com dados bancários diferentes dos habituais.
- Pedidos de pagamento urgente ou com confidencialidade (“não comente com ninguém”).
Dica: qualquer alteração de IBAN deve ser confirmada por telefone, pelo número que já tinha registado para esse fornecedor, e nunca pelo número indicado no próprio email.
6. Falsos avisos de renovação de domínio ou alojamento
Como funciona: chega um email ou mensagem a avisar que o domínio ou o alojamento da empresa vai expirar, a não ser que se pague uma taxa de renovação. O aviso costuma parecer oficial e tem um prazo curto. Quem paga por esta via pode perder o dinheiro e, em alguns casos, a gestão do domínio.
O que procurar:
- Pedidos de pagamento que não correspondem ao seu fornecedor ou a um serviço que contratou.
- Ligações que não levam ao painel de cliente oficial.
- Valores ou entidades de pagamento diferentes dos habituais.
Para confirmar a situação de um domínio ou de um alojamento, aceda diretamente ao painel de cliente do seu fornecedor, escrevendo o endereço no navegador, e não através de ligações recebidas por email ou SMS. Na dominios.pt, a área de cliente indica o estado e a data de renovação de cada serviço.
Sinais de alerta gerais
Mesmo sem conhecer o tipo de burla, estes sinais devem levantar suspeitas:
- Urgência: “tem 24 horas”, “a conta será encerrada”, “ação imediata necessária”.
- Pedidos invulgares: códigos, palavras-passe, dados bancários ou transferências.
- Ofertas boas demais: prémios, reembolsos ou descontos inesperados.
- Sigilo: “não fale com ninguém sobre isto” ou “trate disto sozinho”.
- Canal estranho: uma entidade oficial que contacta por WhatsApp pessoal ou por email gratuito.
- Ameaças: processos judiciais, penhoras ou bloqueios imediatos.
Como verificar uma mensagem suspeita
Quando recebe uma mensagem que lhe parece estranha, siga estes passos antes de agir:
- Pare e não clique. Não abra ligações, anexos nem respostas.
- Confirme o remetente. Verifique o endereço completo do email ou o número de telefone, e não apenas o nome que aparece.
- Procure por outro canal. Contacte a entidade pelo número ou site oficial que já conhece, e não pelos dados da mensagem.
- Consulte o painel de cliente. Confirme faturas, encomendas e serviços diretamente na área de cliente do fornecedor.
- Pergunte à equipa. Se a mensagem envolve pagamentos ou dados, confirme com um colega antes de avançar.
- Pesquise o caso. Uma pesquisa com a frase “burla” e o nome da entidade pode mostrar alertas já publicados.
Como proteger a sua empresa
A prevenção é mais eficaz e menos dispendiosa do que a recuperação. Recomenda-se:
Proteja as contas e as palavras-passe
- Use palavras-passe longas e diferentes para cada serviço.
- Utilize um gestor de palavras-passe para as guardar com segurança.
- Ative a autenticação de dois fatores (2FA) no email, no banco, nas redes sociais e no painel de cliente dos seus serviços online.
- Não partilhe palavras-passe, nem por email nem por telefone.
Proteja o email da empresa
- Configure a autenticação do email (SPF, DKIM e DMARC). Estas normas dificultam que terceiros enviem mensagens em nome do seu domínio. O seu fornecedor de alojamento ou de email pode ajudar na configuração.
- Desconfie de regras de reencaminhamento de email que não tenha criado.
- Se usa o email profissional, verifique periodicamente os dispositivos e as sessões ativas.
Organize procedimentos e forme a equipa
- Defina um procedimento para pagamentos: qualquer alteração de IBAN deve ser confirmada por telefone com o número já registado.
- Exija uma segunda aprovação para pagamentos acima de um valor definido.
- Faça formação curta e regular para a equipa, com exemplos reais de mensagens suspeitas.
- Crie um canal simples para denunciar mensagens suspeitas, sem medo de “incomodar”.
Mantenha os sistemas atualizados
- Instale as atualizações do computador, do telemóvel, do navegador e do antivírus.
- Se gere um site em WordPress ou noutro sistema, mantenha o núcleo, os temas e os plugins atualizados. Para saber mais sobre a importância das atualizações, consulte também o artigo indicado na secção de artigos relacionados.
- Faça cópias de segurança regulares dos dados e do site, guardadas fora do equipamento principal.
O que fazer se alguém cair na burla
Se suspeitar que houve uma burla, aja depressa. Nas primeiras horas, a rapidez pode fazer a diferença.
Primeiros passos: não envie mais dinheiro, não forneça mais dados e não confirme códigos. Siga a lista abaixo por ordem.
- Contacte o banco imediatamente. Peça o bloqueio do cartão, da conta ou de qualquer transferência em curso. Quanto mais cedo o fizer, maior a probabilidade de recuperar o valor.
- Altere as palavras-passe do email, do banco, do painel de cliente e de outros serviços afetados. Faça-o a partir de um equipamento que considere seguro.
- Ative ou revise a autenticação de dois fatores em todas as contas.
- Verifique as configurações do email. Confirme se foram criadas regras de reencaminhamento ou se há sessões desconhecidas.
- Analise o equipamento. Se instalou algum programa a pedido de alguém, ou se houve acesso remoto, desligue o equipamento da rede e faça uma análise com antivírus atualizado. Em caso de dúvida, peça apoio técnico.
- Guarde provas. Conserve emails, SMS, capturas de ecrã, números de telefone, comprovativos de pagamento e horas das ocorrências.
- Avise a equipa e, se necessário, os clientes e fornecedores, para que não caiam na mesma burla.
- Denuncie às entidades indicadas na secção seguinte.
- Avalie se há violação de dados pessoais. Se a burla expôs dados de clientes ou colaboradores, o RGPD pode obrigar a notificar a Comissão Nacional de Proteção de Dados (CNPD) no prazo de 72 horas, a contar do conhecimento do incidente, salvo se for improvável que haja risco para as pessoas.
Onde denunciar em Portugal
A denúncia ajuda as autoridades a identificar padrões, a alertar outras pessoas e, em alguns casos, a bloquear sites e contas fraudulentas. Pode recorrer a:
| Entidade | Para que serve |
|---|---|
| Centro Nacional de Cibersegurança (CNCS) | Reporte de incidentes e tentativas de phishing. Consulte o site cncs.gov.pt para os canais atualizados. |
| Polícia Judiciária (Unidade Nacional de Combate ao Cibercrime) | Denúncia de crimes informáticos, fraudes e burlas online com prejuízo. |
| GNR ou PSP | Apresentação de queixa presencial ou em posto da autoridade. |
| Banco ou prestador de pagamentos | Bloqueio de operações e contestação de transações. |
| Comissão Nacional de Proteção de Dados (CNPD) | Notificação de violações de dados pessoais, nos termos do RGPD. |
Ao apresentar a denúncia, leve todas as provas recolhidas. Quanto mais detalhada for a informação, mais útil será para a investigação.
Artigos relacionados
Para aprofundar o tema, consulte também:
- Emails de Phishing: como reconhecer emails falsos (com exemplos) e o que fazer
- Falhas Críticas no PHP 2026: O que fazer agora
Perguntas frequentes
Como sei se um email é phishing?
Verifique o endereço completo do remetente, desconfie de pedidos urgentes e de ligações para dados ou pagamentos. Na dúvida, contacte a entidade pelos canais oficiais que já conhece.
O cadeado do navegador garante que um site é seguro?
Não. O cadeado indica apenas que a ligação está encriptada. Um site falso também pode ter esse sinal. Confirme sempre o endereço e a origem da ligação.
O que devo fazer se já cliquei numa ligação suspeita?
Não introduza dados. Se já os introduziu, altere as palavras-passe de imediato, ative a autenticação de dois fatores, contacte o banco se houve pagamentos e analise o equipamento com um antivírus atualizado.
Onde posso denunciar uma tentativa de phishing?
Pode denunciar ao Centro Nacional de Cibersegurança (CNCS). Se houver prejuízo, apresente queixa na Polícia Judiciária ou na GNR/PSP.
Conclusão
O phishing continua a ser uma das formas mais comuns de burla contra empresas, e as microempresas e as PME são alvos frequentes. A melhor defesa combina três elementos: desconfiar de mensagens urgentes, confirmar sempre por um canal oficial e manter procedimentos claros para pagamentos e dados. Com estas práticas, a maioria das tentativas pode ser travada antes de causar prejuízo.
Para proteger a presença online da sua empresa, a dominios.pt disponibiliza serviços de registo de domínios, alojamento web e email profissional, com a gestão centralizada no painel de cliente.
Data da última revisão: 16-11-2026. Os canais de denúncia e as recomendações podem ser atualizados pelas entidades competentes.