Emails de Phishing: como reconhecer emails falsos (com exemplos) e o que fazer
“A sua conta foi bloqueada.” “Tem um ficheiro à espera.” “Hackeei o seu computador e tenho um vídeo seu.” Se já recebeu mensagens assim, não está sozinho. São emails de phishing, uma das burlas mais comuns na internet, e todos os dias chegam à caixa de entrada de milhares de pessoas em Portugal.
A boa notícia é que, depois de saber o que procurar, é fácil identificar a maioria. Neste guia, explicamos como funciona o phishing, mostramos exemplos reais de emails falsos (Banco CTT, WeTransfer, PayPal e o famoso email de chantagem) e indicamos o que fazer se clicou ou se quer denunciar.
Resumo rápido: 7 sinais de que um email é falso
- O endereço de quem envia não é o do serviço oficial.
- A mensagem cria urgência ou medo (“tem 24 horas”, “conta bloqueada”).
- Pede dados pessoais, palavras-passe ou dados do cartão.
- Tem um link ou botão cujo destino real é diferente do que parece.
- Traz um anexo inesperado.
- A saudação é genérica (“Caro cliente”).
- Algo “não bate certo”: logótipo estranho, tom diferente, erros ou, pelo contrário, uma mensagem demasiado perfeita.
A regra de ouro: perante qualquer dúvida, não clique. Abra o site ou a aplicação oficial diretamente no navegador e confirme lá.
O que é o phishing?
Phishing (do inglês fishing, “pescar”) é uma burla em que alguém se faz passar por uma entidade de confiança, como um banco, uma empresa de pagamentos ou um serviço conhecido, para o levar a revelar dados pessoais, palavras-passe ou dados de pagamento. Também pode tentar que descarregue um ficheiro infetado.
Funciona como uma “pesca à rede”. Os burlões enviam milhares de mensagens iguais, à espera de que alguns caiam. Não precisam de enganar toda a gente, basta que algumas pessoas respondam.
Como funciona, passo a passo
- O isco: chega um email, SMS ou mensagem com um aspeto credível.
- A pressão: a mensagem cria urgência ou medo para que reaja sem pensar.
- O clique: o link leva a um site falso, igual ao verdadeiro.
- A recolha: o que escrever (utilizador, palavra-passe, cartão) vai direto para os burlões.
- A fraude: usam esses dados para aceder à sua conta, fazer pagamentos ou vender a informação.
Como identificar um email de phishing
1. Olhe para o endereço de quem envia
Este é o sinal mais importante, e o mais simples de verificar. O nome que aparece pode ser “Banco CTT”, mas o endereço real por trás dele pode ser outro completamente diferente. Na maioria das aplicações, basta tocar ou passar o rato por cima do nome para ver o endereço completo.
Compare estes exemplos (todos fictícios):
- Endereço oficial: nome@empresa.pt
- Endereço falso: suporte@empresa-seguranca.com (domínio diferente)
- Endereço falso: aviso@empresa-pt.net (parece o certo, mas não é)
- Endereço falso: dgf83hs@mail-random.ru (nada tem a ver com a empresa)
Uma empresa séria envia emails a partir do seu próprio domínio. Se o endereço não corresponde ao site oficial, desconfie. Atenção: existem também emails em que o nome do remetente parece correto, mas o domínio tem pequenas diferenças, como uma letra trocada ou um hífen a mais.
2. Desconfie da urgência e do medo
Frases como “Tem 24 horas para confirmar”, “A sua conta será encerrada” ou “Atividade suspeita detetada” servem para o fazer reagir antes de pensar. Os serviços legítimos raramente exigem ações imediatas por email.
3. Veja para onde vai realmente o link
O texto de um botão pode dizer “Aceder à conta”, mas o link por trás leva a outro sítio. Sem clicar, passe o rato por cima do botão (no computador) ou prima sem soltar (no telemóvel) para ver o endereço de destino. Se não for o domínio oficial, é falso.
4. Nenhuma entidade séria pede palavras-passe por email
Bancos, empresas de pagamentos e serviços online nunca pedem a palavra-passe, o PIN ou os códigos de segurança por email. Nem por SMS, nem por telefone.
5. Cuidado com anexos inesperados
Ficheiros como faturas, “comprovativos” ou documentos que não esperava podem conter vírus. Se não esperava, não abra.
6. Atenção à saudação
“Caro cliente” ou “Caro utilizador” é típico de mensagens em massa. Os serviços verdadeiros costumam usar o seu nome. Mas atenção: os burlões já conseguem personalizar mensagens, por isso a saudação, por si só, não chega para confiar.
Exemplos de emails de phishing
Vamos ver quatro exemplos muito comuns. Os endereços e textos que se seguem são ilustrativos.
Exemplo 1: Email falso a fazer-se passar pelo Banco CTT
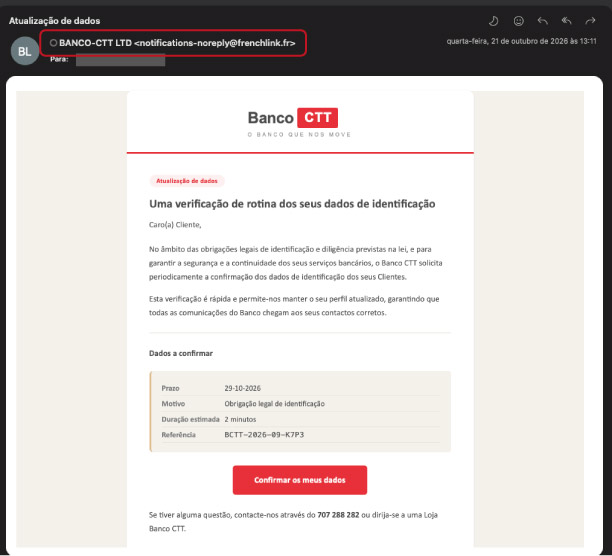
Imagem de um exemplo de email de Phishing, não é um email oficial do Banco CTT
O que diz (típico): a conta foi bloqueada, há uma operação suspeita ou é preciso atualizar os dados de acesso. Traz um botão para “regularizar” a situação.
Sinais de alerta:
- o endereço de quem envia não pertence ao domínio oficial do banco;
- cria medo e urgência (“conta bloqueada”);
- o botão leva a uma página que imita o homebanking e pede as credenciais;
- a saudação é genérica.
O que fazer: não clique. Abra o site ou a aplicação do banco diretamente, sem usar o link do email, e veja se há algum aviso real. Em caso de dúvida, ligue para o número que consta no site oficial ou no verso do cartão.
Exemplo 2: Email falso a fazer-se passar pelo WeTransfer
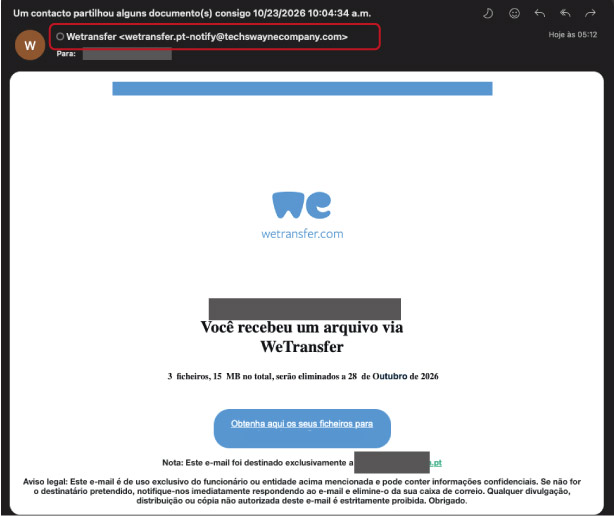
Imagem de um exemplo de email de Phishing, não é um email oficial do WeTransfer
O que diz (típico): “Recebeu ficheiros”, “Tem um documento à sua espera”, com um botão para “Descarregar”. Muitas vezes parece vir de um colega, de um fornecedor ou de um cliente.
Sinais de alerta:
- não estava à espera de nenhum ficheiro, ou o assunto é demasiado vago (“Documento”, “Fatura”);
- o endereço de quem envia não é do WeTransfer;
- o link de descarga não leva ao site oficial;
- pede que inicie sessão com o email e a palavra-passe para ver o ficheiro. É assim que roubam as contas de email.
O que fazer: se a mensagem parece vir de alguém que conhece, confirme com essa pessoa por outro meio (por exemplo, por telefone). Nunca introduza a palavra-passe do email numa página aberta através de um link recebido.
Exemplo 3: Email falso a fazer-se passar pelo PayPal
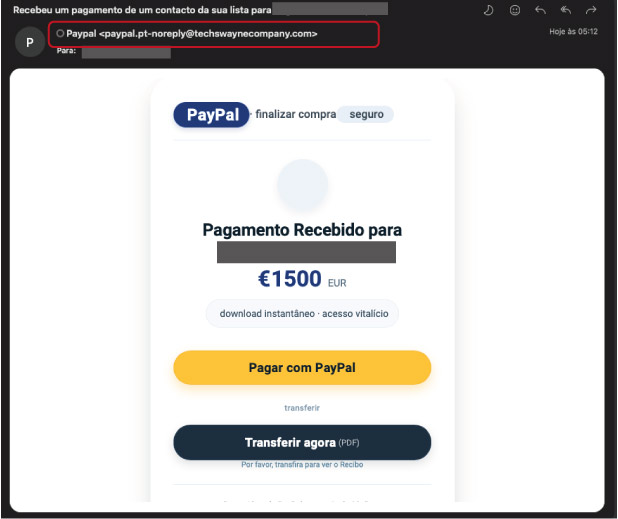
Imagem de um exemplo de email de Phishing, não é um email oficial do Paypal
O que diz (típico): “Pagamento recebido”, “Pagamento pendente”, “Conta limitada” ou “Cobrança não autorizada”. Por vezes inclui um número de telefone para “cancelar a transação”.
Sinais de alerta:
- o valor ou a compra são desconhecidos, de propósito, para o assustar;
- o endereço de quem envia não é do PayPal;
- o link leva a uma página que pede o início de sessão;
- pede que ligue para um número do email. Quem atende é o burlão.
O que fazer: não clique nem ligue. Abra a aplicação ou o site oficial do PayPal e consulte o histórico de atividade. Se não houver nada, a mensagem é falsa.
Exemplo 4: “Tomei conta do seu computador e tenho um vídeo seu”

Imagem de um exemplo de email de Phishing.
Este é um dos emails mais comuns e mais assustadores. Funciona sempre da mesma maneira:
- afirma que o seu computador e o seu email foram “hackeados”;
- diz que tem um vídeo pessoal ou comprometedor, por vezes a partir da sua câmara;
- ameaça enviar o vídeo aos seus contactos;
- exige um pagamento, normalmente em criptomoedas (Bitcoin), num prazo curto.
A verdade: na enorme maioria dos casos, é um bluff. A mesma mensagem é enviada a milhares de pessoas ao mesmo tempo. Não existe nenhum vídeo.
Mas como sabem a minha palavra-passe? Por vezes, o email inclui uma palavra-passe sua, o que assusta ainda mais. Normalmente, vem de uma fuga de dados antiga de outro serviço, que circula na internet. Não significa que o computador foi invadido. Também é comum o burlão fazer parecer que o email veio do seu próprio endereço, o que se chama spoofing, e não prova que tenham acedido à sua conta.
O que fazer:
- Não pague e não responda;
- mude as palavras-passe, sobretudo se a que aparece no email ainda estiver em uso;
- ative a autenticação em dois passos no email e nas contas importantes;
- apague o email e marque-o como spam ou phishing;
- se a ameaça envolver imagens íntimas reais ou se se sentir em perigo, guarde as provas e apresente queixa às autoridades. Não está sozinho, e a vergonha não é motivo para ficar calado.
Phishing em 2026: o que há de novo
Os burlões também evoluem. Estas são as tendências a que deve estar atento:
- Mensagens sem erros, geradas com inteligência artificial. Antes, os erros de português denunciavam muitas burlas. Hoje, os textos podem estar impecáveis. Por isso, concentre-se no endereço, no link e no pedido, e não apenas na escrita.
- Phishing por QR code (quishing). Um QR code num email, numa carta ou até num autocolante pode levar a um site falso. Se não conhece a origem, não digitalize.
- SMS e mensagens de WhatsApp. O mesmo esquema chega por SMS (smishing) ou por mensagem, por exemplo “tem uma encomenda por entregar” ou “o seu cartão foi bloqueado”.
- Chamadas que imitam o banco (vishing). Alguém liga a dizer que é do banco e pede códigos ou que “transfira o dinheiro para uma conta segura”. O banco nunca pede isto.
- Vozes e vídeos falsificados. Já existem burlas com vozes clonadas. Se um familiar ou colega pede dinheiro com urgência, confirme por outro canal.
- Páginas falsas muito convincentes. Podem usar o logótipo, as cores e até o cadeado do navegador. O cadeado só significa que a ligação é cifrada, não que o site é de confiança.
📌 Phishing: o que é e os diferentes tipos
O phishing é uma técnica de engenharia social usada para enganar utilizadores e obter informações confidenciais. Existem várias variantes (por exemplo, phishing tradicional, spearfishing, vishing, smishing, etc,), cada uma com características específicas.
Se receber um e‑mail suspeito, não clique em links nem abra anexos. Verifique o remetente diretamente, reporte ao suporte da empresa e exclua a mensagem.
Para saber mais sobre o que é o phishing, os diferentes tipos e como se proteger, leia o artigo completo
Phishing – O que é, como funciona e como se proteger?
Cliquei num link de phishing. O que devo fazer?
Calma. Acontece a muita gente, e o mais importante é agir depressa. Depende do que fez:
Cliquei, mas não escrevi nada
- Feche a página.
- Se descarregou algum ficheiro, não o abra e apague-o.
- Faça uma análise com o antivírus.
Escrevi o utilizador e a palavra-passe
- Mude imediatamente a palavra-passe dessa conta e de qualquer outra onde use a mesma;
- ative a autenticação em dois passos;
- verifique se há atividade estranha na conta.
Introduzi dados do cartão ou da conta bancária
- Contacte o banco de imediato pelo número oficial, para bloquear o cartão e travar operações;
- peça para verificar movimentos e, se for o caso, contestar pagamentos;
- apresente queixa às autoridades.
Abri um anexo ou instalei algo
- Desligue o aparelho da internet;
- faça uma análise completa com o antivírus;
- a partir de outro dispositivo, mude as palavras-passe mais importantes (email e banco);
- se tiver dúvidas, peça ajuda a um técnico.
Como denunciar um email de phishing
Denunciar ajuda a proteger outras pessoas. Pode fazer qualquer um destes passos:
- Marque como phishing ou spam no seu programa de email. É rápido e ajuda os filtros a aprender.
- Avise a entidade imitada. Os bancos e as empresas têm canais para reportar fraudes, indicados nos sites oficiais.
- Reporte ao CNCS (Centro Nacional de Cibersegurança), a entidade nacional para a segurança informática, através do site cncs.gov.pt.
- Apresente queixa às autoridades se perdeu dinheiro, foi vítima de chantagem ou se os seus dados foram usados indevidamente.
Guarde sempre as provas: capturas de ecrã, o email original e os dados de pagamentos, se existirem.
Como se proteger do phishing: 8 hábitos simples
- Não clique em links de emails ou SMS suspeitos. Aceda sempre ao site oficial diretamente no navegador.
- Use autenticação em dois passos em todas as contas importantes. Mesmo que roubem a palavra-passe, não conseguem entrar.
- Use uma palavra-passe diferente para cada serviço. Um gestor de palavras-passe ajuda a não ter de decorar.
- Mantenha tudo atualizado: sistema, navegador e antivírus.
- Desconfie da pressa. Pare, respire e verifique antes de agir.
- Confirme por outro canal. Se alguém conhecido pede algo estranho, ligue-lhe.
- Não partilhe códigos de segurança recebidos por SMS ou na aplicação do banco, nem com “funcionários do banco”.
- Fale sobre o assunto. Avise familiares e colegas, sobretudo as pessoas menos habituadas à tecnologia.
E se for uma empresa? Proteja também os seus clientes
Quem tem um negócio tem uma responsabilidade extra, porque os burlões também se podem fazer passar pela sua empresa. Algumas boas práticas ajudam:
- Use email com o domínio da empresa. Os clientes habituam-se a receber mensagens de nome@suaempresa.pt, e é mais fácil desconfiar do que vem de outro lado. Com os planos de email profissional da dominios.pt, o email fica com o nome do seu negócio.
- Registe variações do seu domínio. Os burlões gostam de registar nomes parecidos com os de empresas conhecidas. Ter as extensões e as variações mais comuns reduz o risco. Pesquise e registe em dominios.pt.
- Mantenha o site seguro. Um site desatualizado pode ser usado para esconder páginas falsas. Escolha um alojamento com segurança avançada, como os Planos WordPress e o Alojamento Web, que incluem Imunify360, e mantenha tudo atualizado.
- Avise os clientes sobre como comunica. Diga-lhes, por exemplo, que nunca pede palavras-passe por email.
- Cumpra o RGPD. Uma fuga de dados pode ter consequências legais. Com a Iubenda, pode criar a política de privacidade e o aviso de cookies do seu site.
- Forme a equipa. Muitos ataques a empresas começam com um simples email aberto por distração.
Checklist: o email é verdadeiro?
Antes de clicar, faça estas perguntas:
- Estava à espera desta mensagem?
- O endereço de quem envia é exatamente o da entidade oficial?
- A mensagem tenta pressionar-me ou assustar-me?
- Pede-me dados pessoais, palavras-passe ou pagamentos?
- O link vai mesmo para o site oficial?
- Posso confirmar a informação abrindo o site ou a aplicação diretamente?
Se a resposta a alguma destas perguntas o deixar com dúvidas, não clique.
Conclusão: na dúvida, não clique
O phishing joga com a pressa, o medo e a distração. Mas, com alguns hábitos simples, é possível reconhecer a maioria das burlas: verifique o endereço de quem envia, desconfie da urgência, nunca dê palavras-passe por email e confirme sempre no site oficial. Se se enganar, aja depressa e peça ajuda.
Partilhe este artigo com família, amigos e colegas. Uma pessoa informada é muito mais difícil de enganar.
Perguntas frequentes sobre phishing
O que é um email de phishing?
É um email falso que imita uma entidade de confiança, como um banco ou uma empresa, para levar a pessoa a revelar dados pessoais, palavras-passe ou dados de pagamento, ou a descarregar um ficheiro malicioso.
Como sei se um email é falso?
Verifique o endereço real de quem envia, desconfie de mensagens que criam urgência, veja para onde vai o link sem clicar e nunca introduza dados numa página aberta através de um email. Em caso de dúvida, aceda ao site oficial diretamente no navegador.
Se abrir um email de phishing, estou em risco?
Só abrir o email normalmente não é o maior risco. O perigo está em clicar em links, abrir anexos ou fornecer dados. Mesmo assim, apague a mensagem e não interaja com ela.
O email “tenho um vídeo seu” é verdade?
Na enorme maioria dos casos, não. É uma burla enviada em massa, baseada no medo. Não pague, não responda, mude as palavras-passe e ative a autenticação em dois passos.
Como é que os burlões sabem o meu email e a minha palavra-passe?
Normalmente, a partir de fugas de dados de outros serviços, que circulam na internet. Se a palavra-passe que aparece na mensagem ainda estiver em uso, mude-a de imediato.
Cliquei num link de phishing. E agora?
Se não introduziu dados, feche a página e faça uma análise com o antivírus. Se introduziu uma palavra-passe, mude-a de imediato. Se deu dados do cartão, contacte o banco sem demora.
A quem posso denunciar phishing?
Pode marcar a mensagem como phishing no seu email, avisar a entidade que está a ser imitada, reportar ao CNCS e apresentar queixa às autoridades se houve prejuízo ou chantagem.
Um email profissional protege contra o phishing?
Não o elimina, mas ajuda. Um email com o domínio da empresa dá mais confiança aos clientes e facilita perceber o que é oficial. Deve, no entanto, ser sempre acompanhado de bons hábitos, como palavras-passe fortes e autenticação em dois passos.